OwlAudit
OwlAudit 提供 Hash Chain 审计账本,以及由策略 action_type 选定的 HITL / HOTL / HOOL 三档介入。 人审工单支持等待、升级、超时兜底和决策留痕。NodalOS 已挂接的 Hook 上可同步评估; 通用 ingest 只记账,不拦截已经发生的调用。


OwlAudit
Compliance Audit & HITLAI Agent 合规审计与人机协作(HITL)已写入的动作可验证、可追溯;NodalOS 已挂接 Hook 上,策略命中的高风险动作会等待人工审批。
- 可验证
- 已写入链的记录可重算 hash、可查 gap
- 实时阻断
- 在 NodalOS Hook 拦截点,对命中 HITL 策略的动作执行同步拒绝
- 三档
- HITL · HOTL · HOOL
典型痛点
- Agent 直接调生产 API 没人把关
- 事后调查没有完整审计轨迹
- 合规要求落不到具体的 Agent 行为上
核心价值
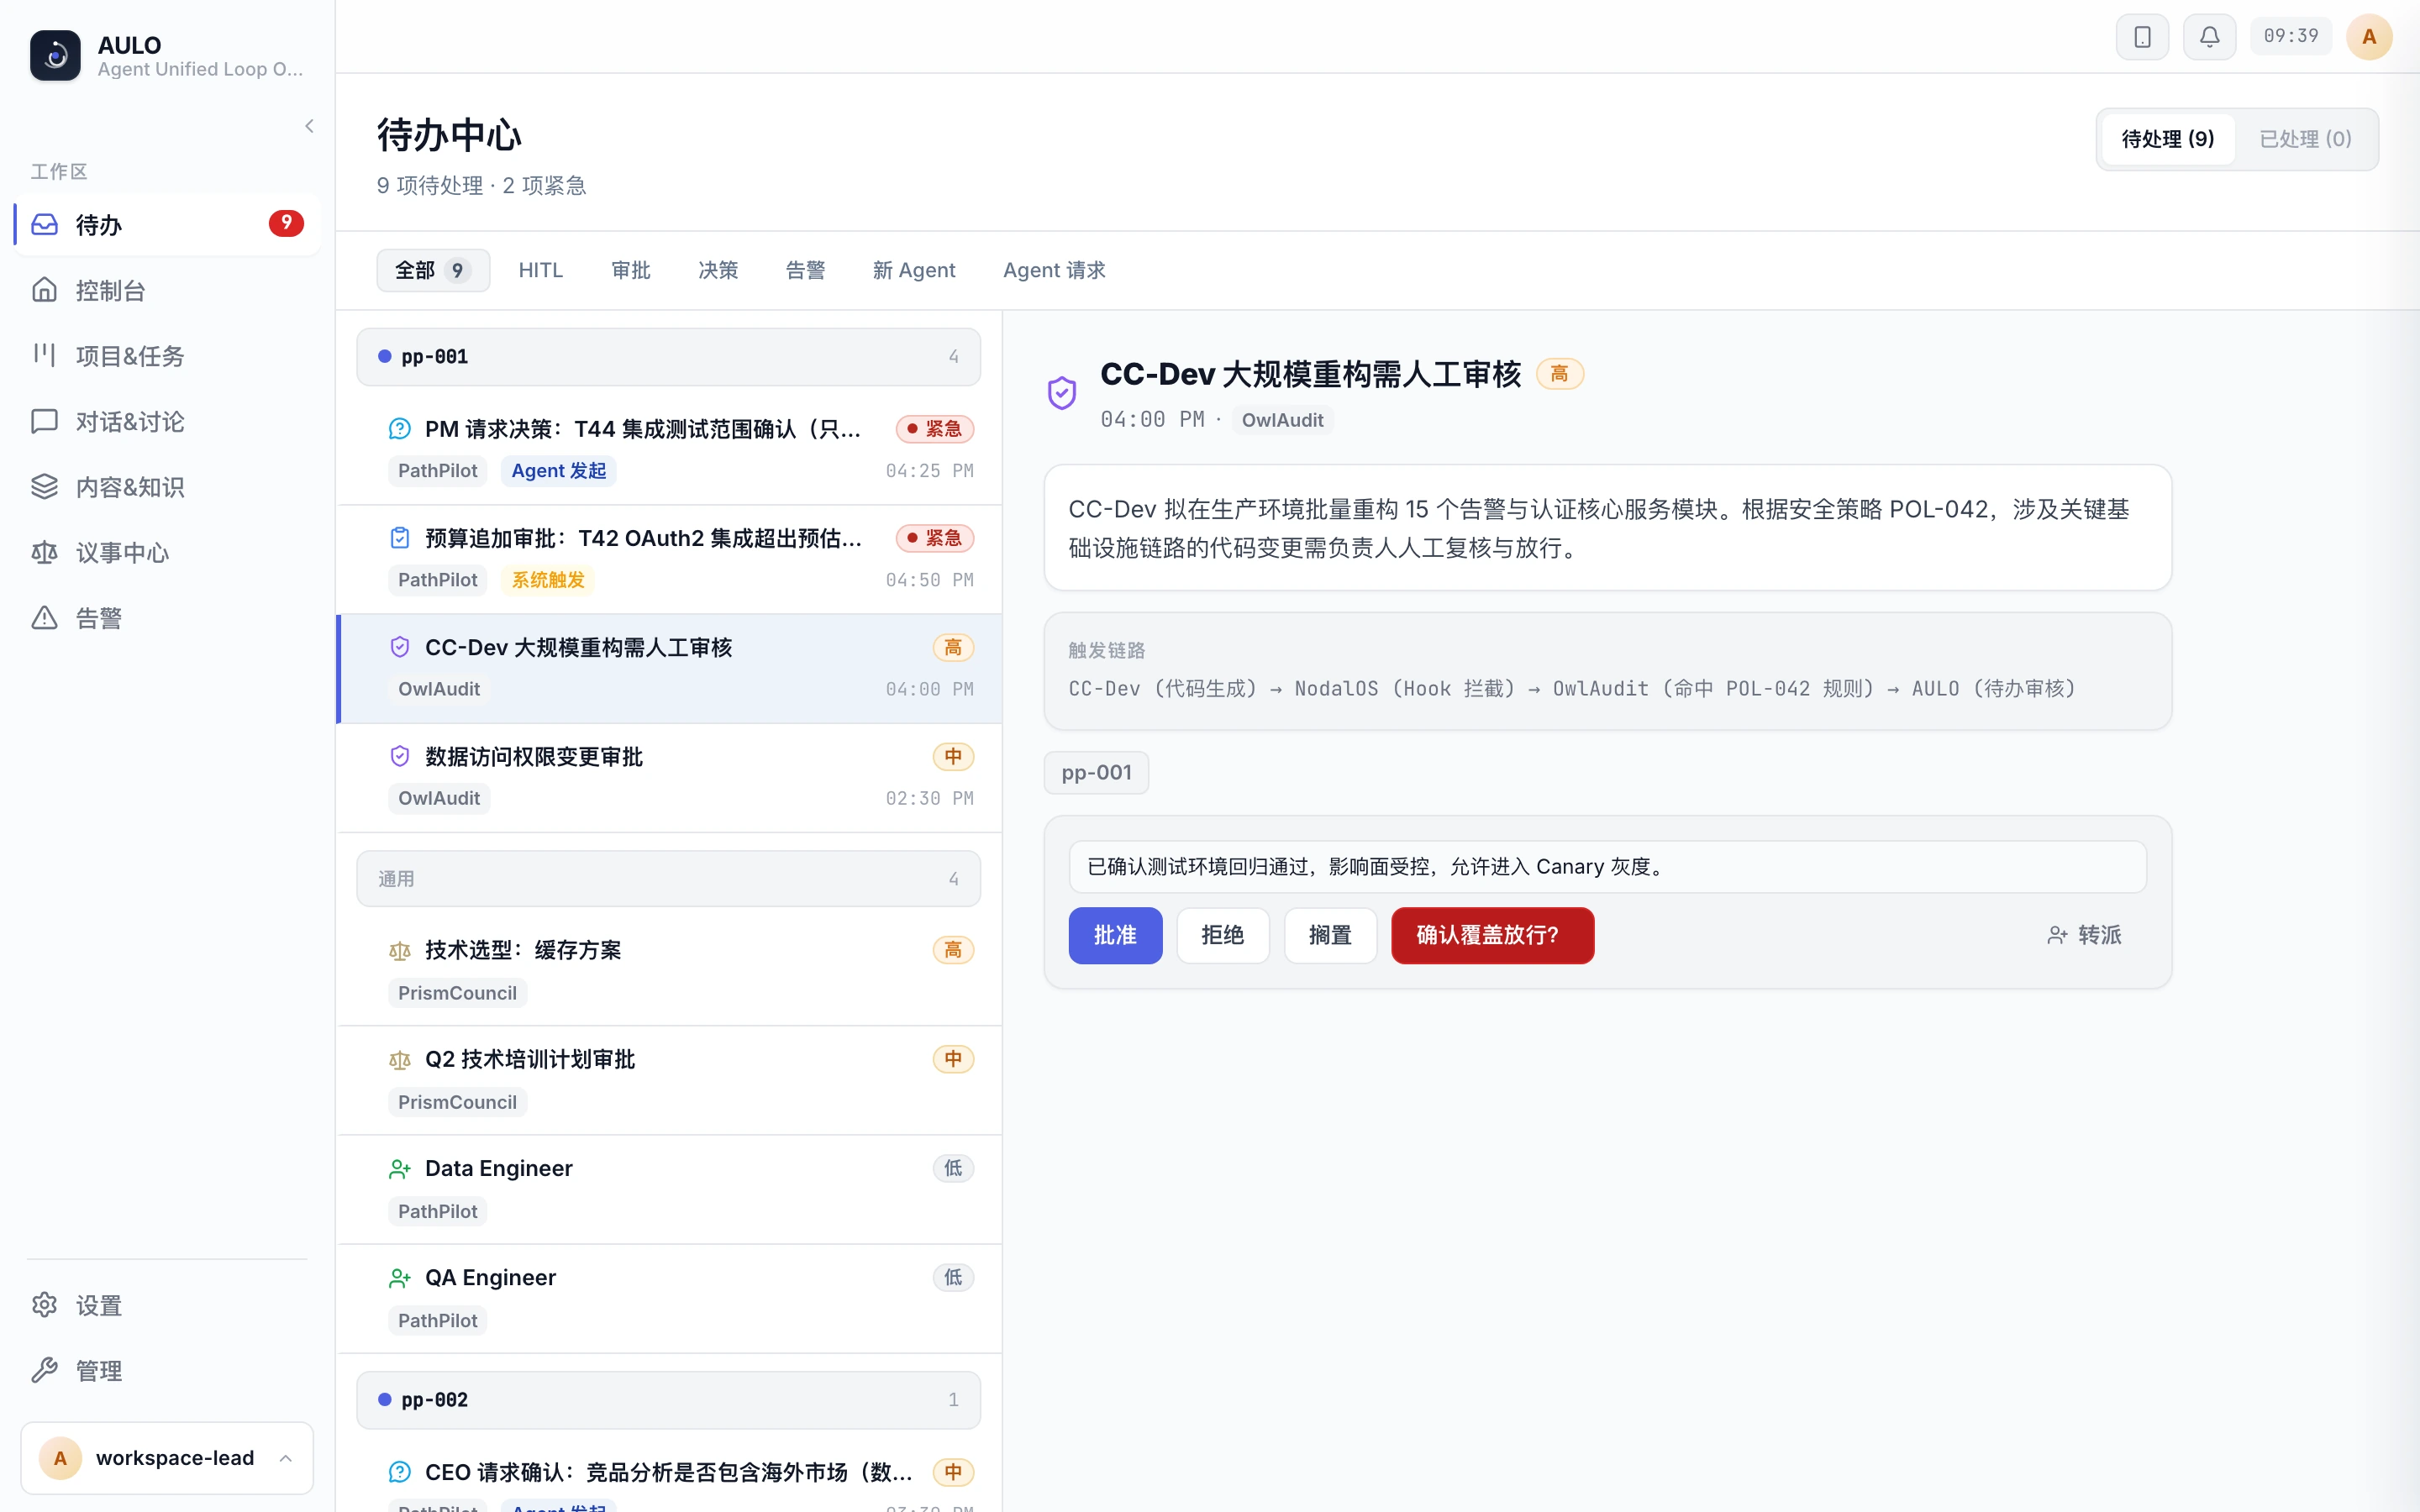
高危动作可设人工审批门禁
Agent 自主执行外部修改时,关键操作需要人来把关。在已挂接的 NodalOS Hook 上,命中 HITL 策略的动作先被拒绝并开人审工单,批准后才放行。审批在 AULO 完成并回写上游,超时按升级链转给下一位。
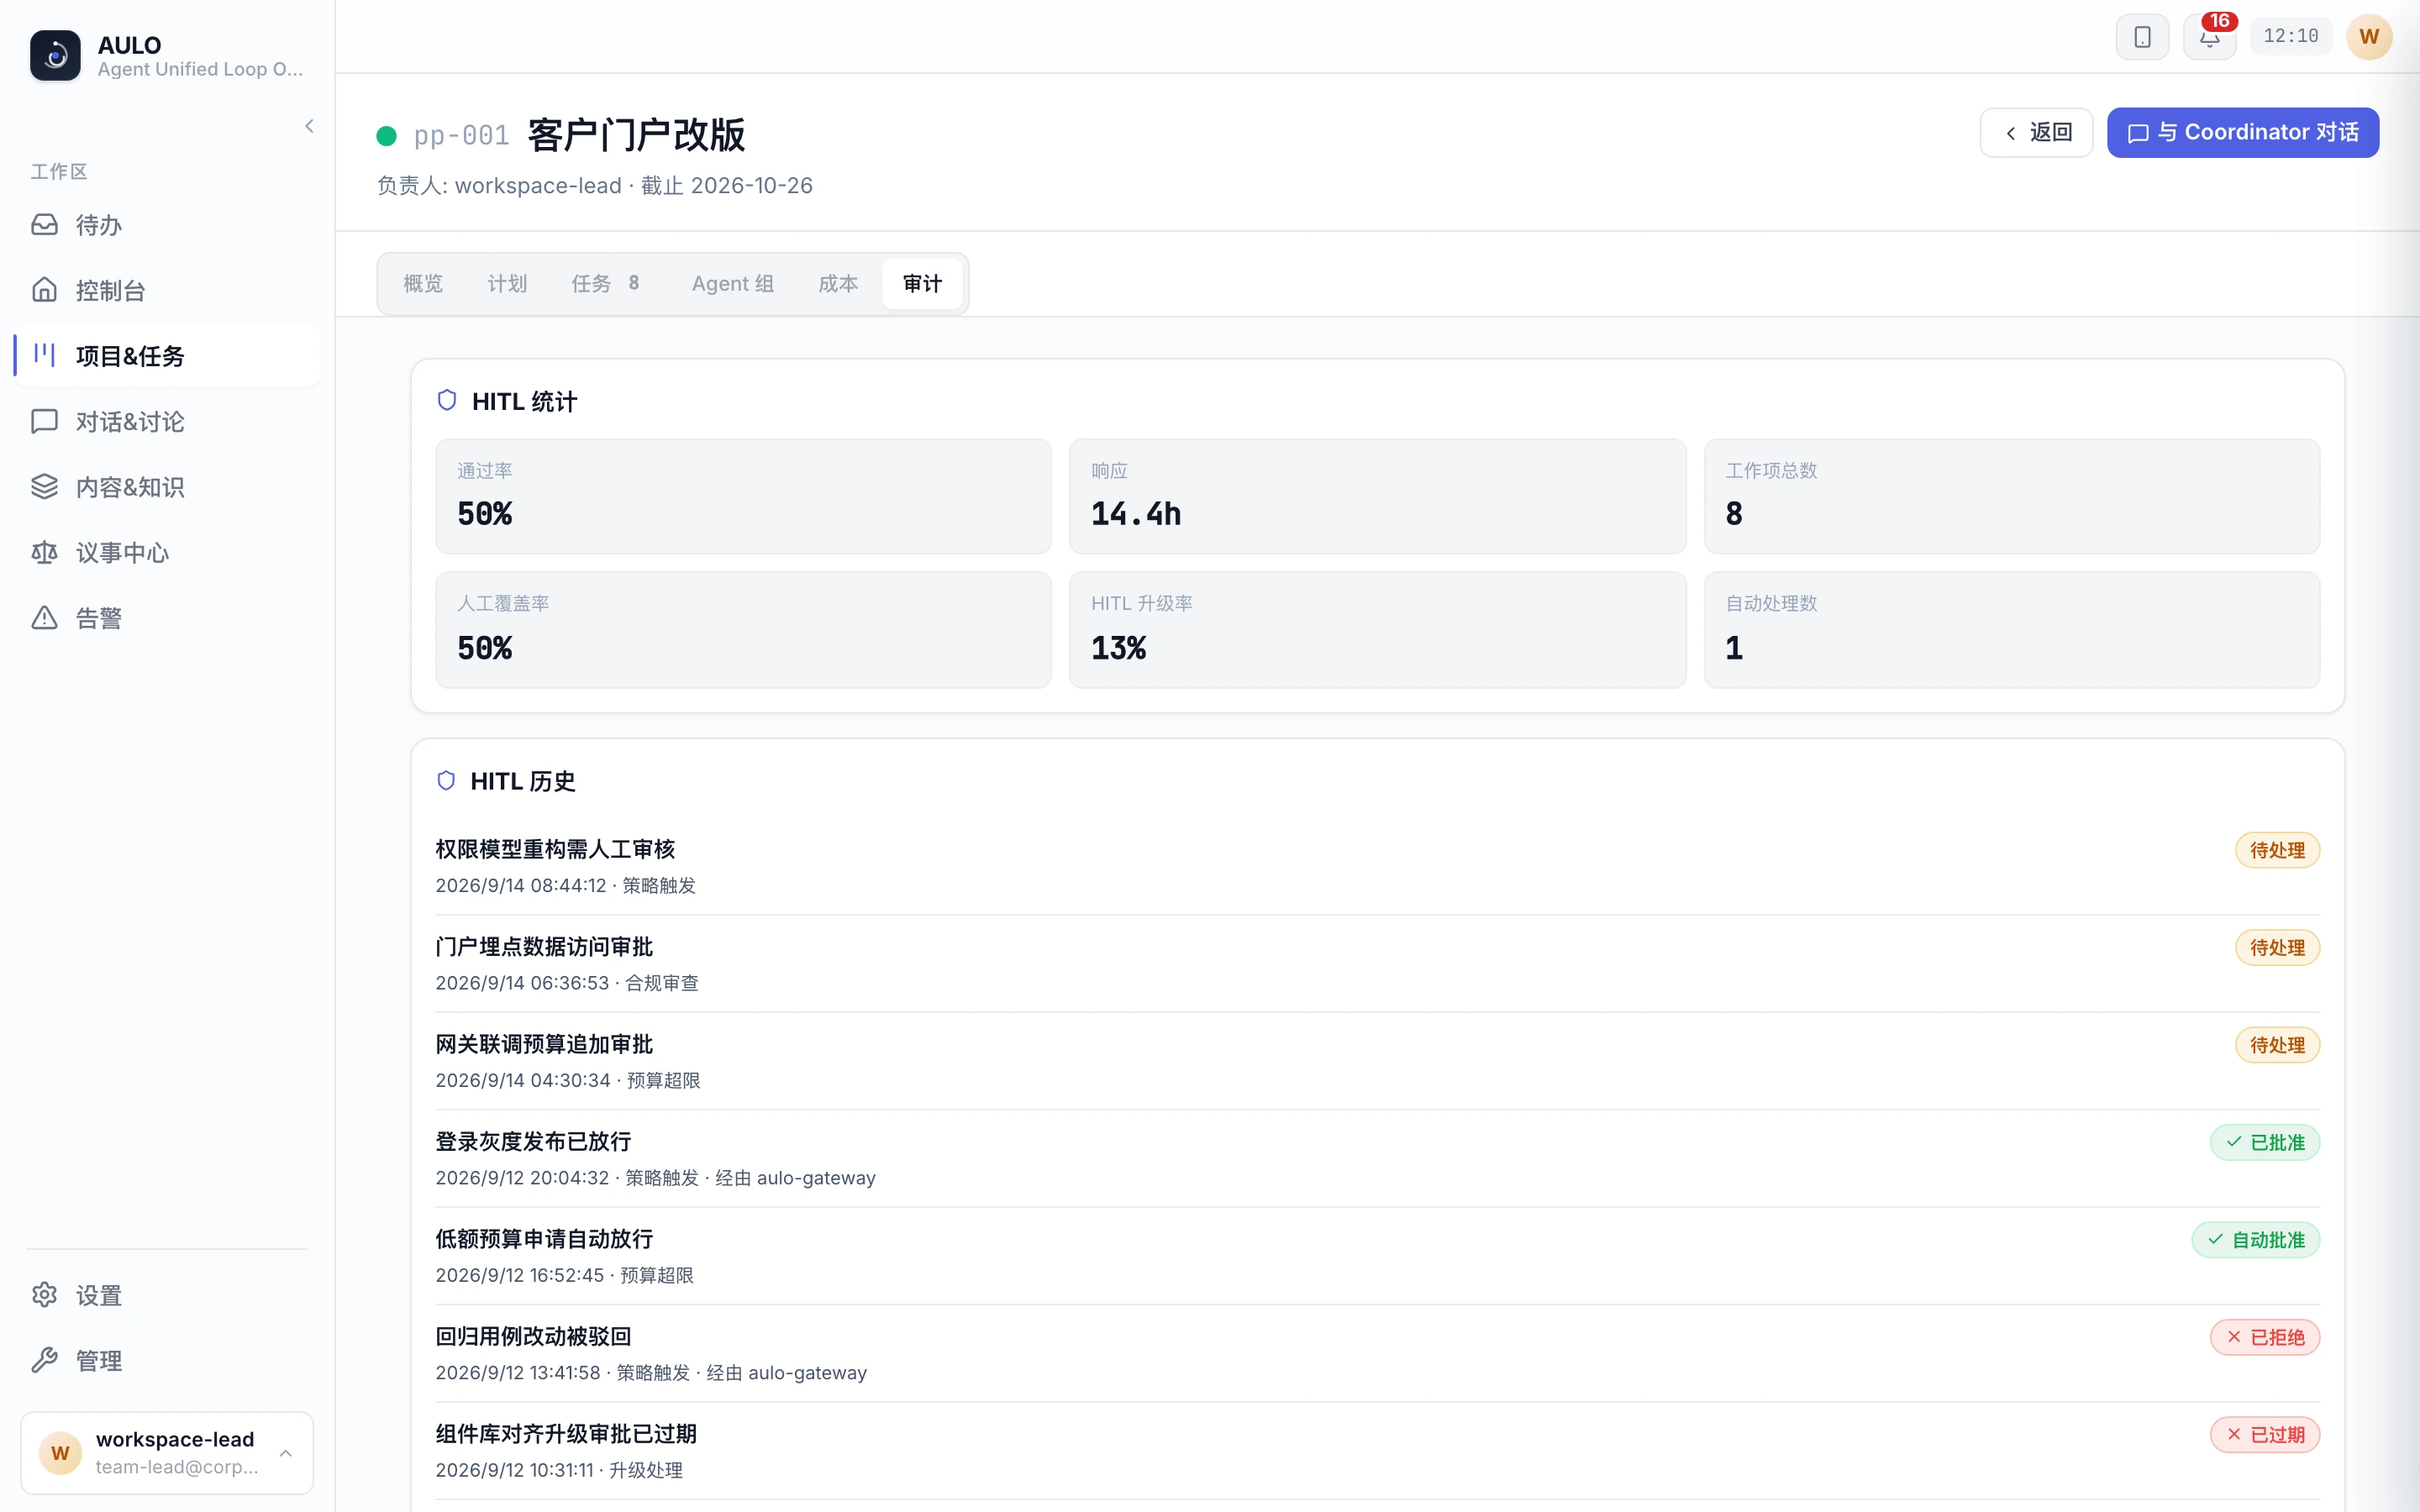
按项目掌握人审负荷与合规覆盖
管理层难以评估各业务项目中人机协作的审核负荷与合规风险。OwlAudit 按项目统计人审工单的通过率、平均处理时长、按事件计的人工覆盖率与升级率,并在 AULO 审计页列出类别与结果,便于监督。
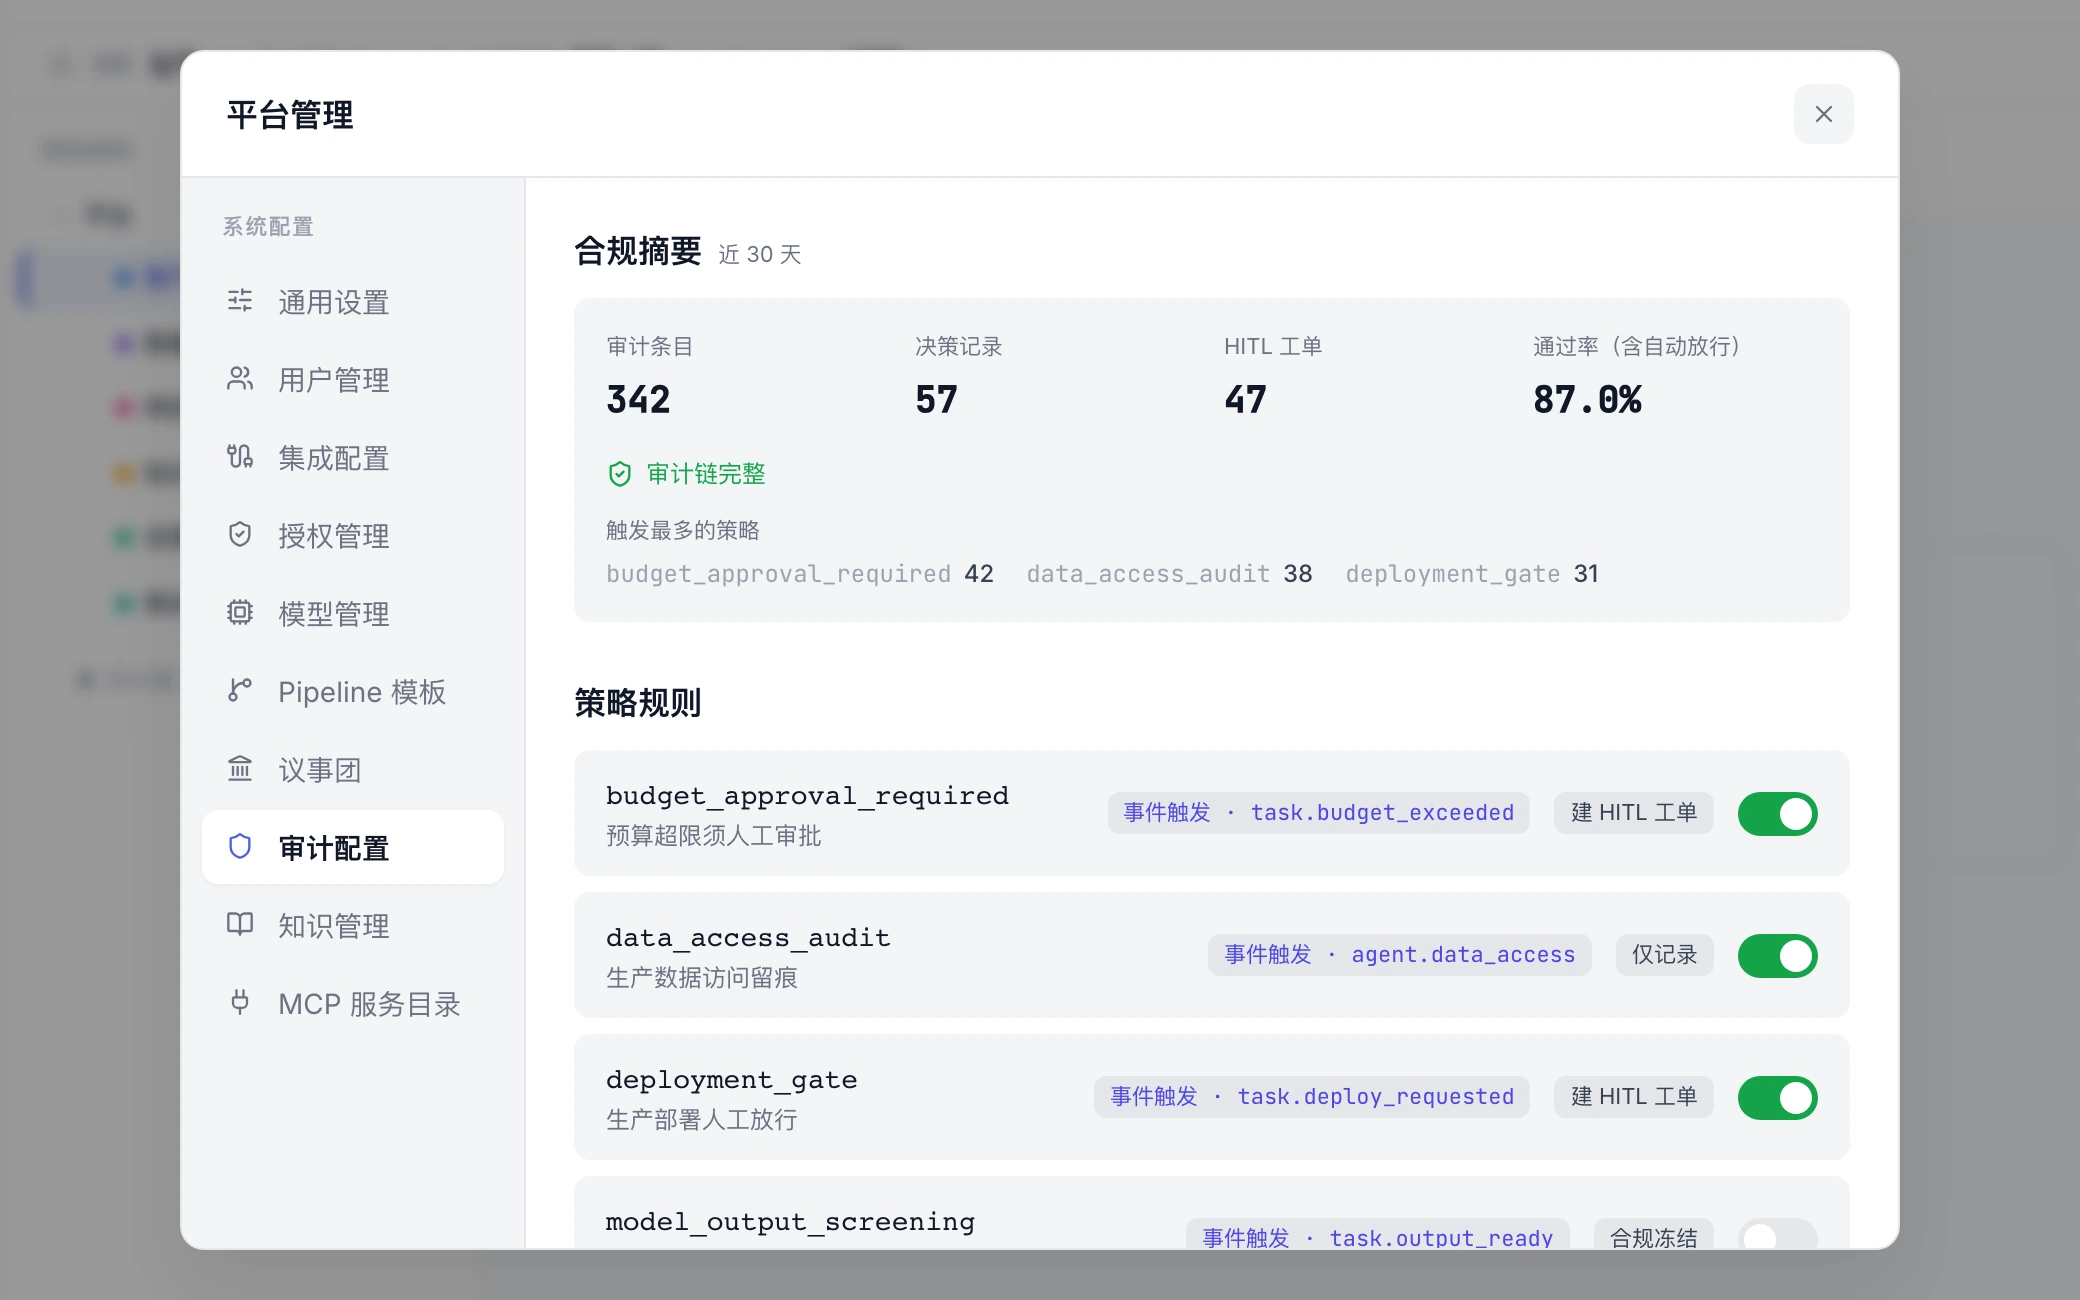
合规全貌一处看清,策略在 AULO 里配置
合规团队要随时看清审计态势,并按需调整审计策略,不用改 Agent 代码。在 AULO 审计配置页总览合规摘要、HITL 度量并导出报告。在 AULO 里新建、修改、启停或删除事件策略,可查看触发记录与变更历史,由 OwlAudit 执行评估。
核心能力
审计账本
人机在环
策略与冻结
报告与对接
能做 / 不做
能做
- 可验证 Hash Chain 审计账本:支持全链路记录重算、验证与断链检测
- HITL / HOTL / HOOL 三档介入:由合规策略动态驱动的人机协作门禁
- 策略双版本溯源:策略变更与审计流水同事务递增版本,全程可追溯
- 完整人审工单闭环:支持等待、升级流转、超时兜底与决策留痕
- 合规冻结与动态阻断:在 NodalOS Hook 拦截点执行同步拒绝与状态冻结
- 客观审计报告与否决率统计:输出合规摘要与客观统计,对接 AULO
不做
- 不替代专业法律与合规咨询(提供技术侧治理工具,不替代法定监管结论)
- 不进行主观黑盒打分(输出客观事实记录与人审否决率,不做不可解释的人工打分)
- 不替代企业既有 GRC / SIEM 综合治理平台(专注于 Agent 运行时行为控制,提供本服务合规报告)
- 不做物理链外实体的真伪调查(专注确保已写入账本数据的可验证与完整性校验)
按角色看
技术负责人
与 NodalOS 已挂接 Hook 的策略评估协同,命中的高风险动作可拒绝并留痕
合规与风控
提供涵盖工单审批、流转升级与留痕的完整闭环,而非单纯的事前阻断;客观统计人审否决频度以辅助治理评估
业务负责人
已挂接 Hook 上,策略命中的 HITL 动作可同步拒绝
集成与依赖
NodalOS 已挂接 Hook 的同步评估(可选)AULO 消费 HITL 工单与待办投递(可选)PathPilot 升级事件接入与有限回写(可选)从 HeronSentry 拉取审计相关导出(可选)