HarnessServer
HarnessServer 跑在 Agent 宿主环境上,把已编译的 Skill / SOP / Rule 按角色装进 Workspace, 并提供 REST 与 MCP 供运行时按需取上下文。独立部署时同一 HTTP 端口提供 REST 和 MCP(Streamable HTTP)。 不采集企业知识;管理型记忆默认关闭,且只给授权 Agent。 可单独使用本地内容,也可再对接 LarkScout 做同步与检索。


HarnessServer
Content Delivery for Agents面向 Agent 宿主环境的上下文供给与能力分发组件按角色把 Skill、SOP 与上下文送到 Workspace——装什么、常驻还是按需可逐个 Agent 设定。
- 预先备好
- 主配置与 Skill 先就位
- 按角色
- coordinator / worker 分发
- REST + MCP
- 独立模式同端口
典型痛点
- 每个 Workspace 都要手工配 prompt 和工具
- Agent 进入项目后还要摸索几轮才有用
- 新 Agent 上线缺乏标准的入职流程
核心价值
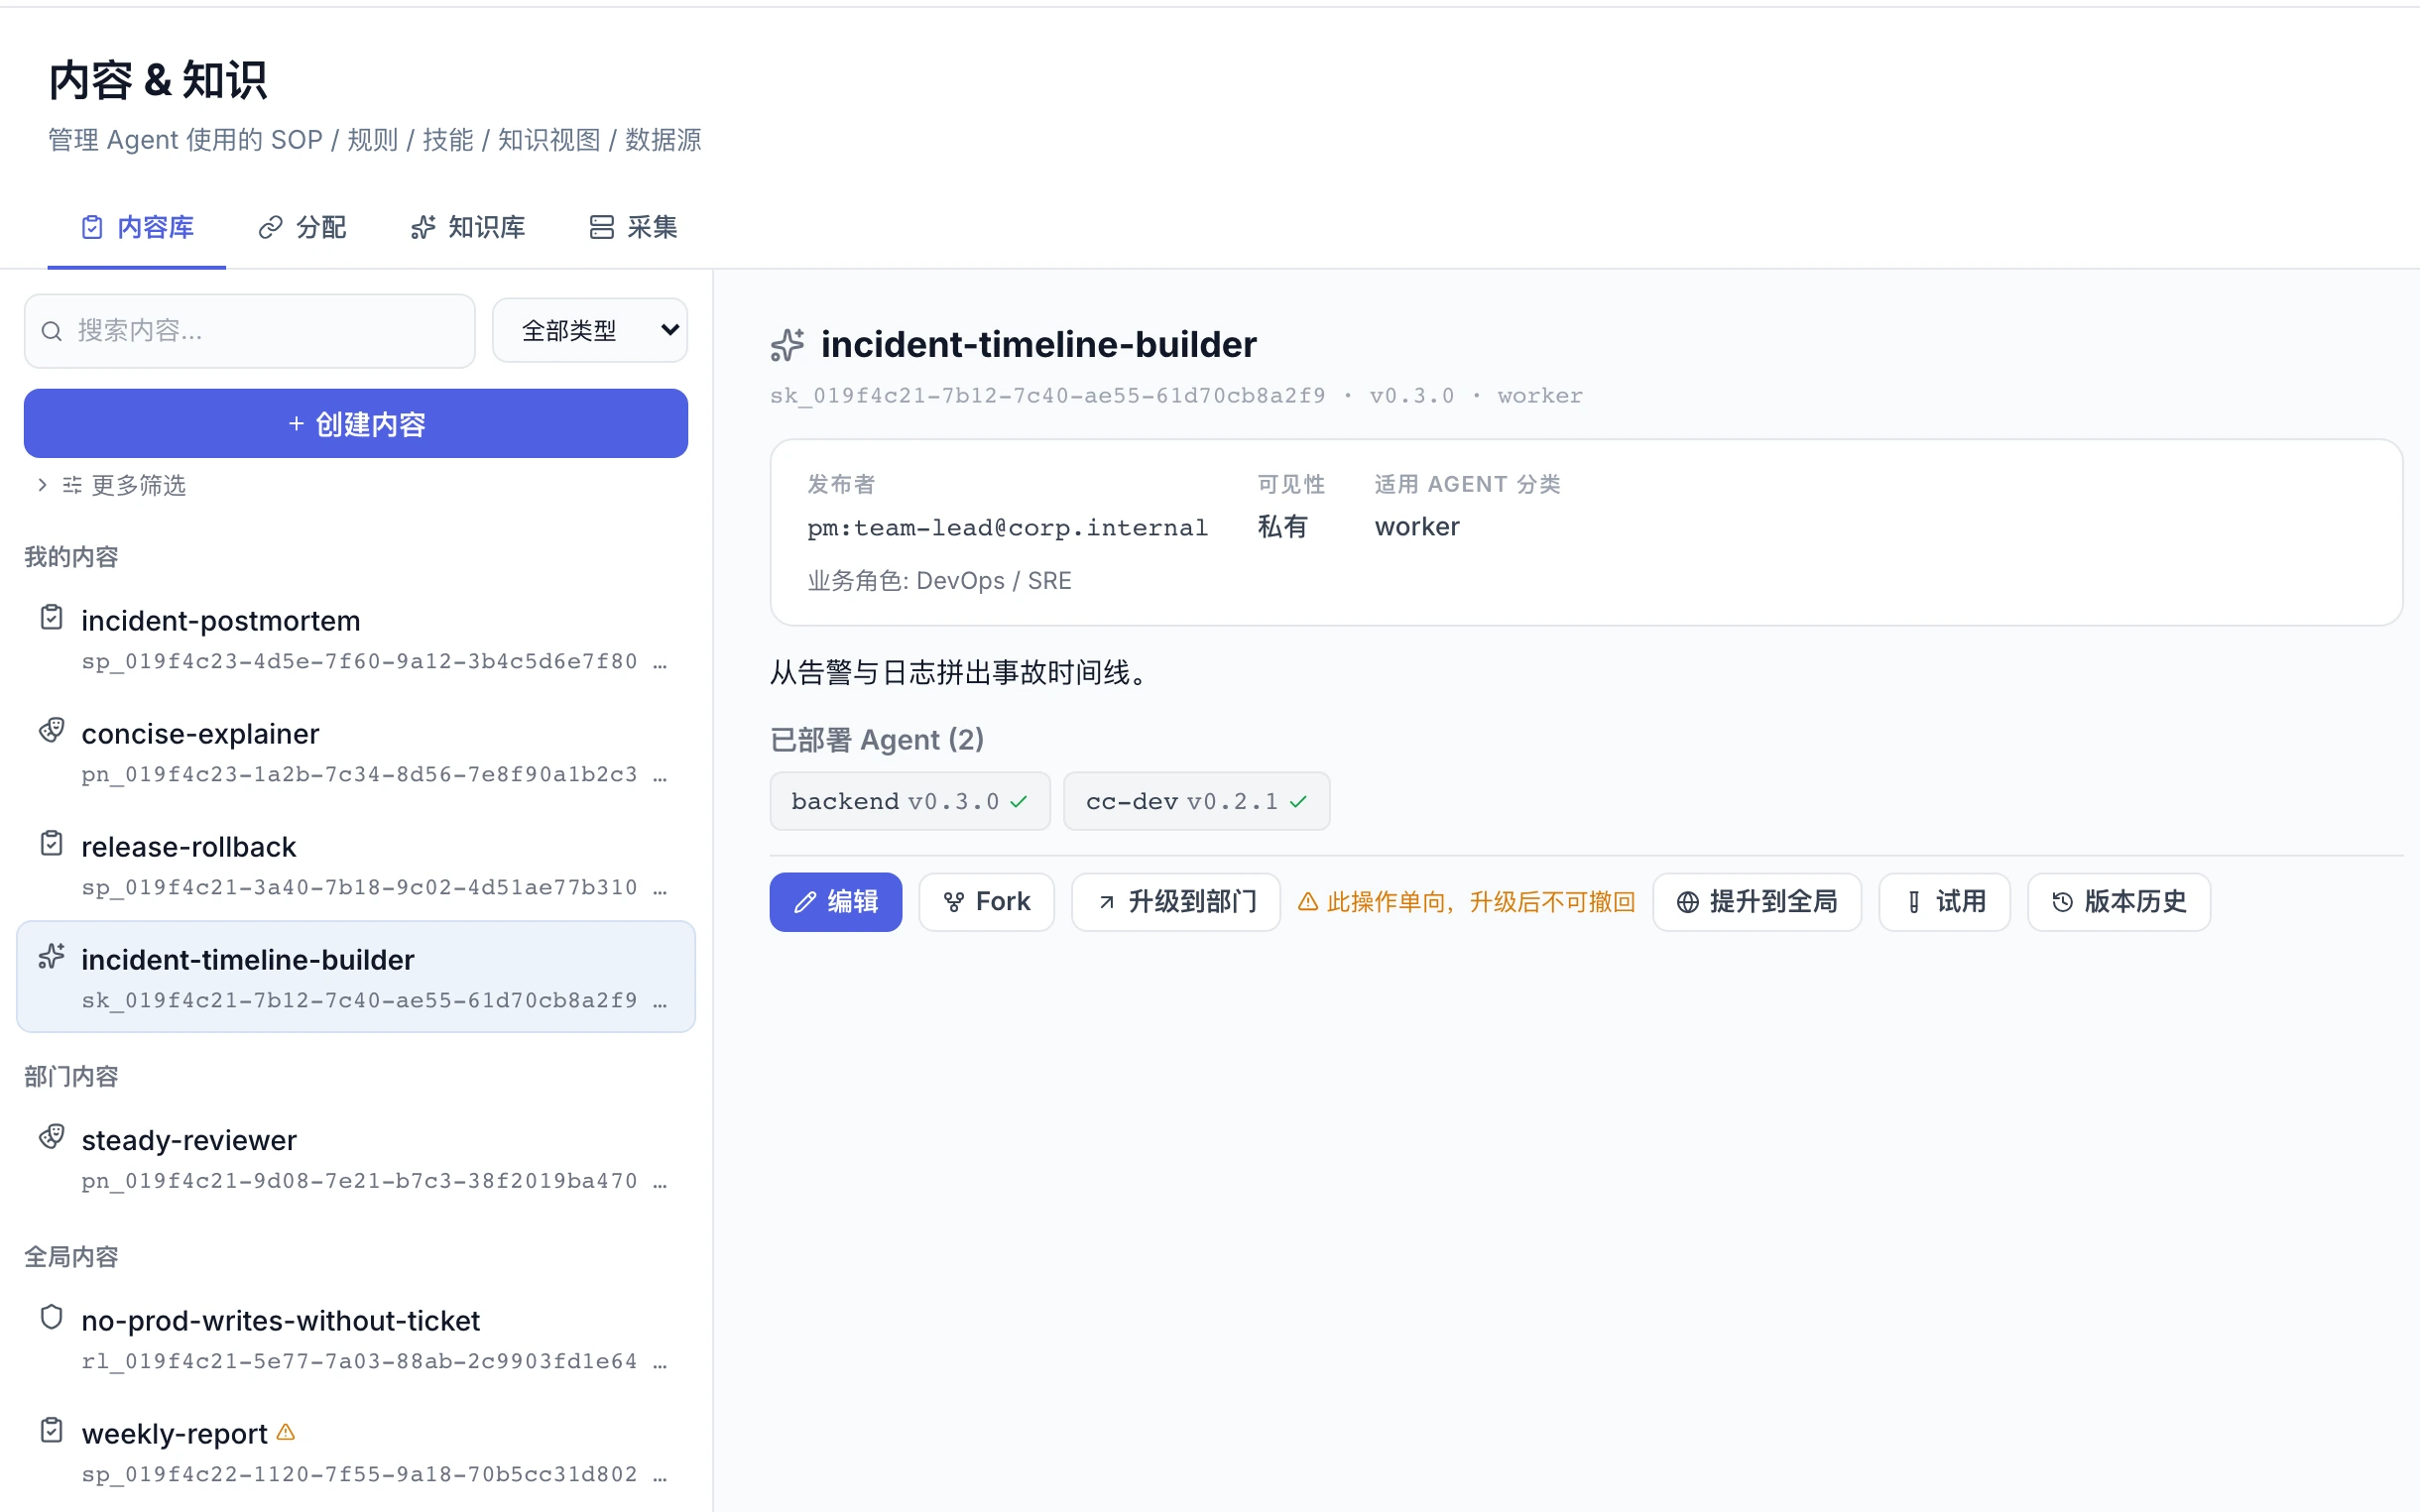
掌握每项 Skill 部署到了哪里
多 Agent 协作时,团队常难以查清某项 Skill 被哪些 Agent 使用。Skill 经人工确认授权后由 HarnessServer 部署,在 AULO 的内容详情里能清楚查阅已部署的 Agent 清单与版本。
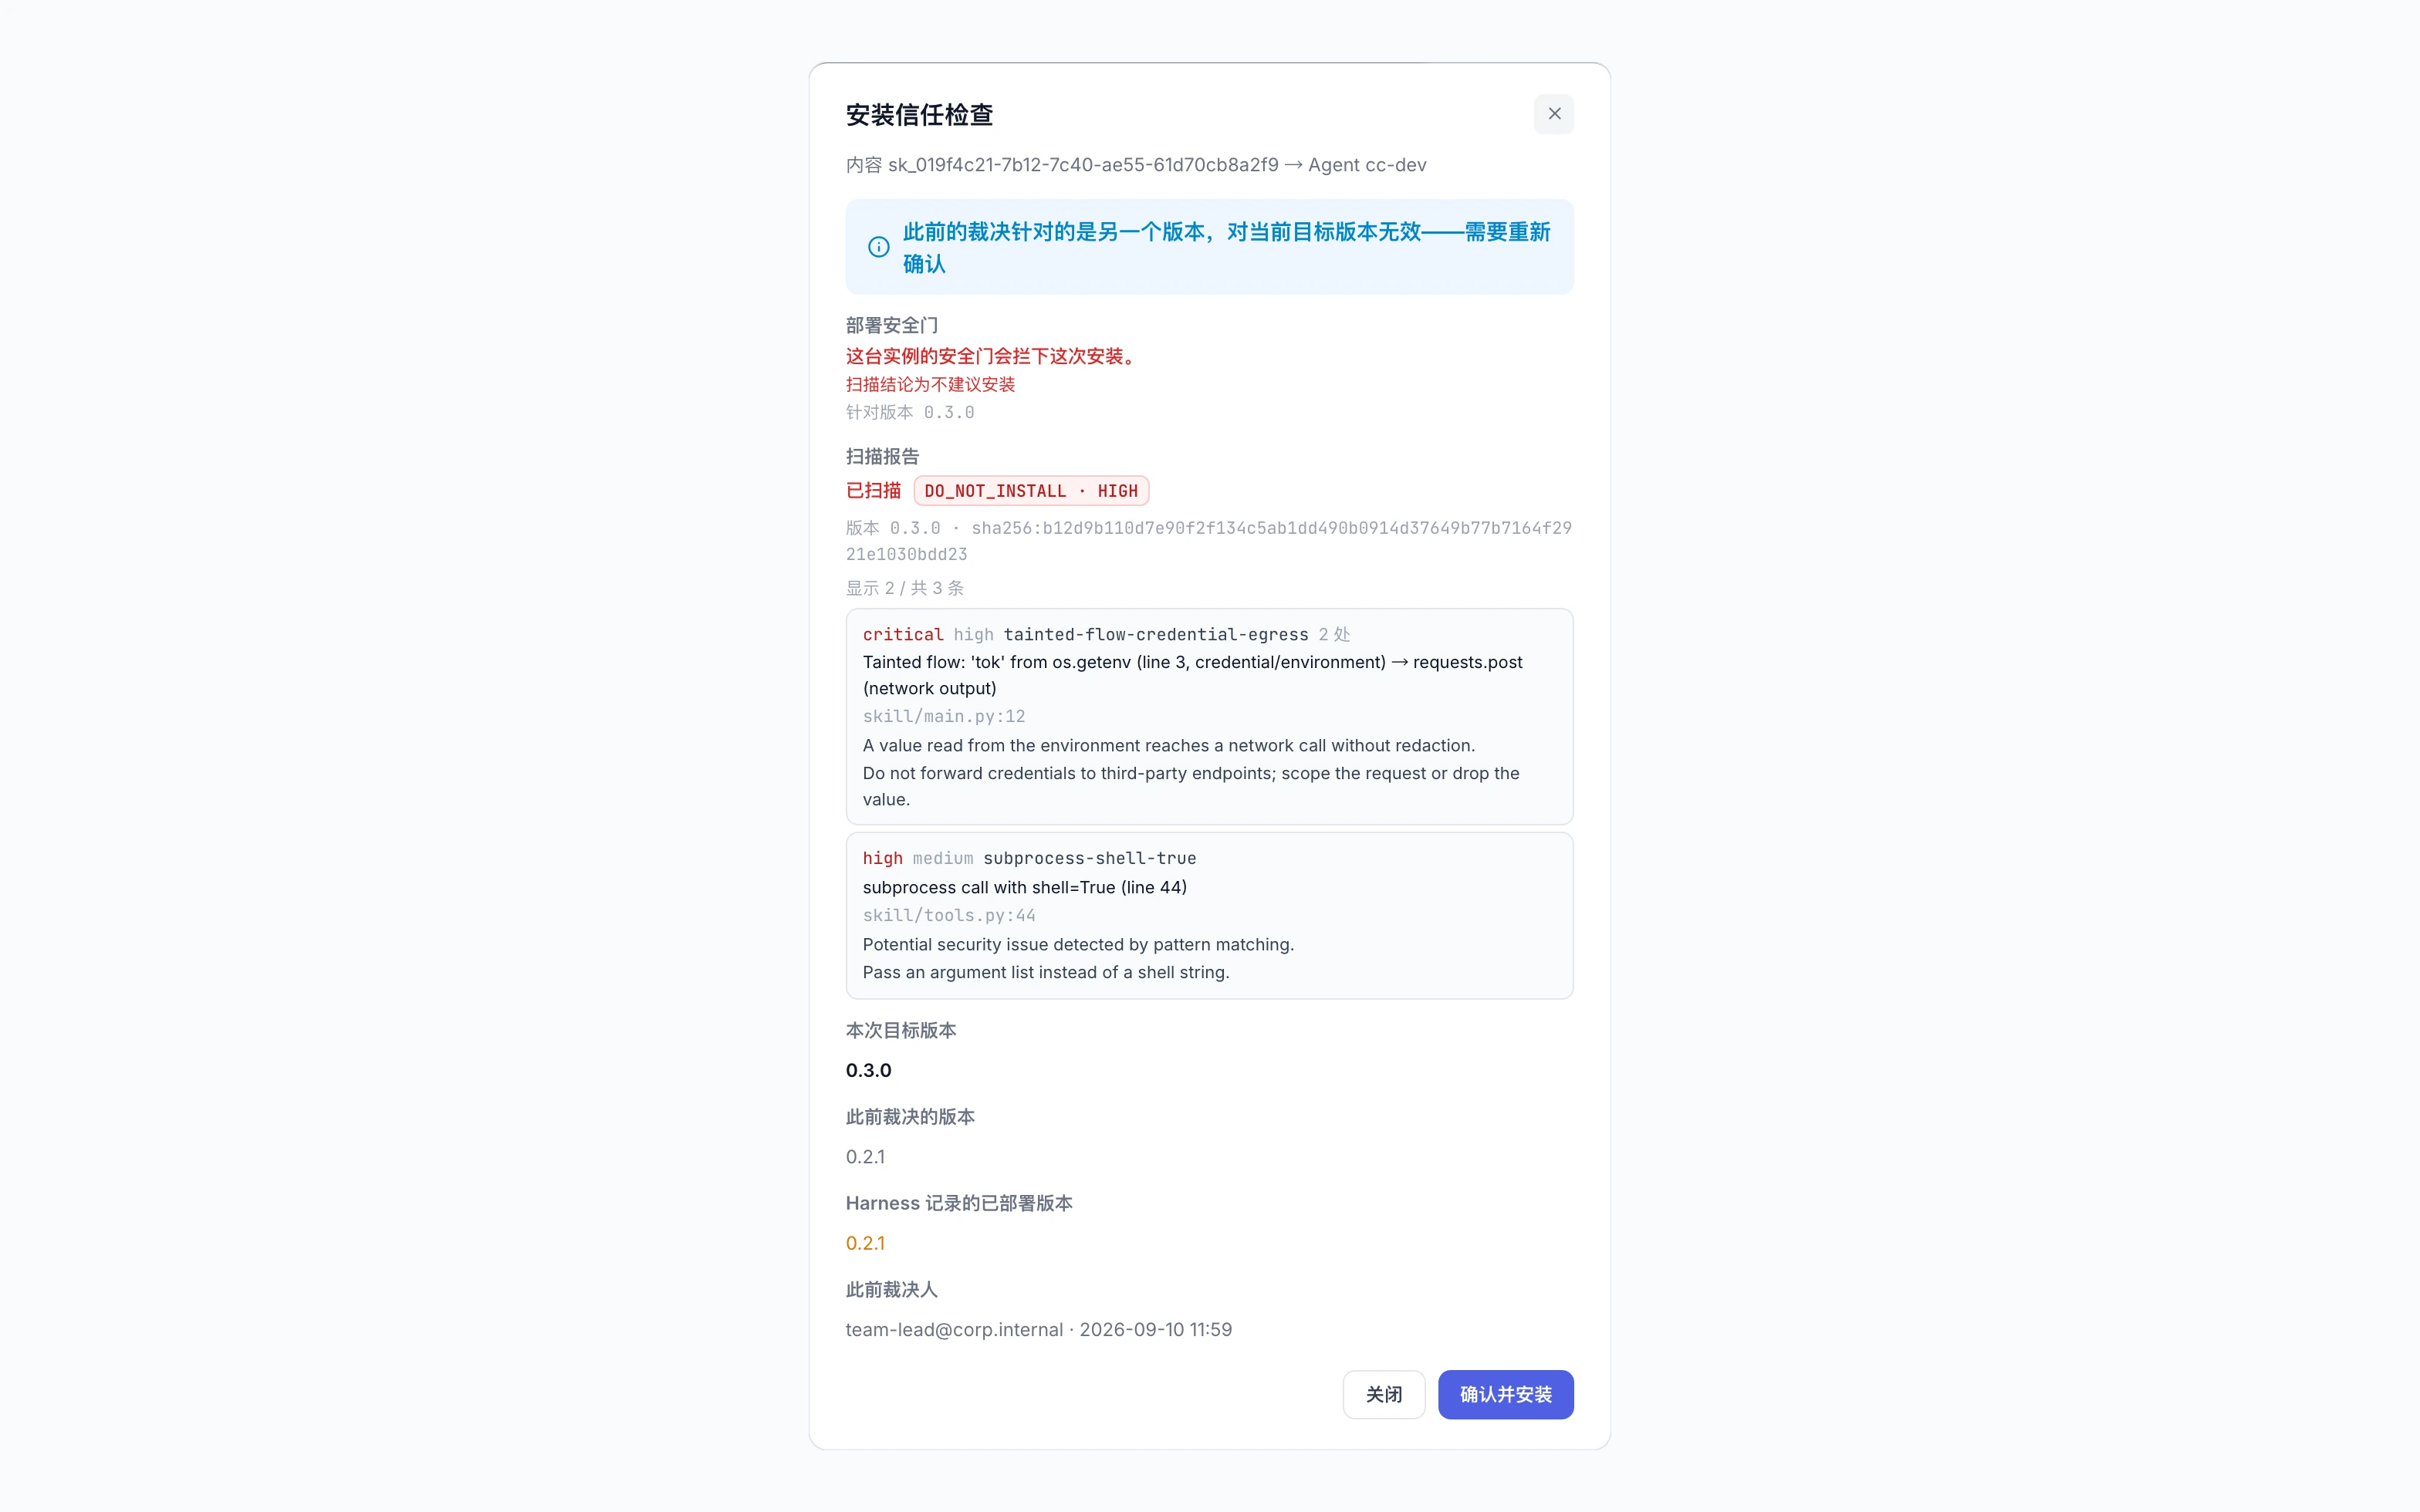
把危险调用拦截在部署之前
外部或新写的 Skill 里可能藏着危险调用和敏感数据外泄路径。在部署前做静态扫描,分析危险模式与污点流向并定位到源码行,安全门据此拦截高危安装。SkillScan 新装默认开启、可关闭,关闭时该层不生效。
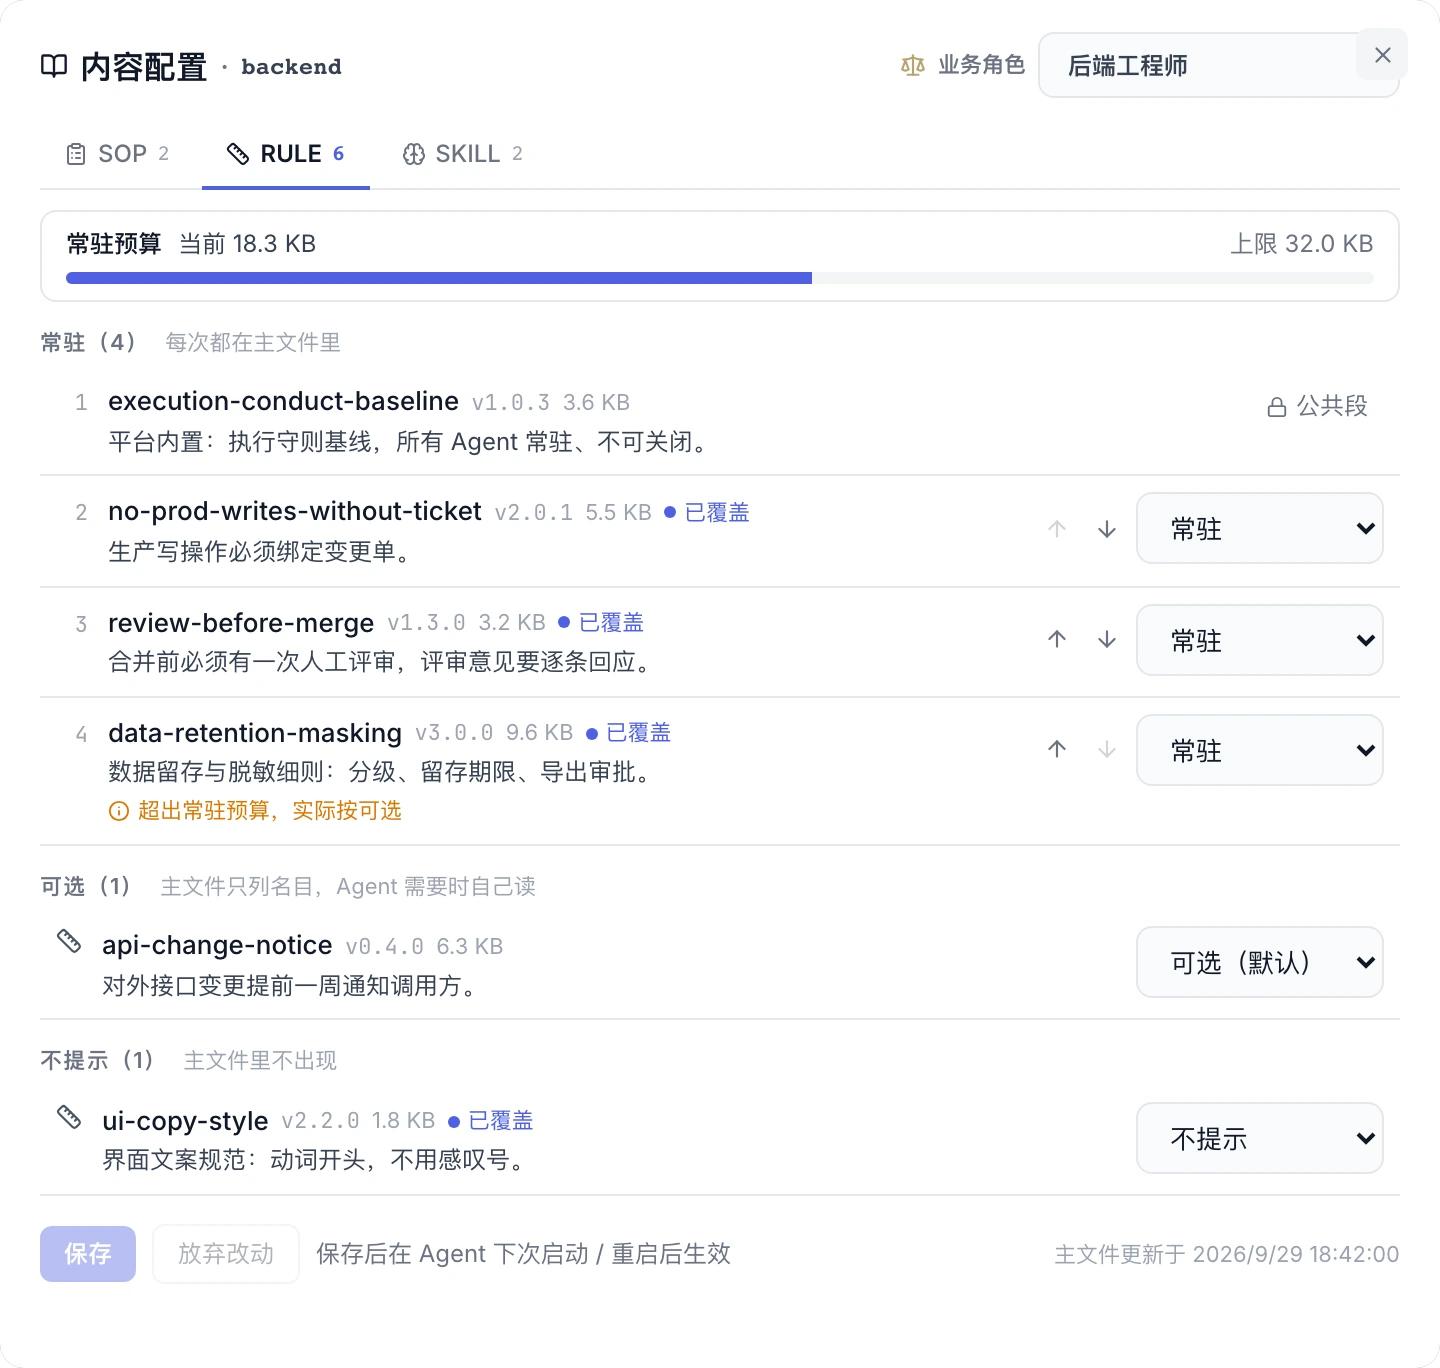
控制各 Agent 上下文里放什么
规则全部常驻会挤占 Agent 的上下文预算,全部不放又可能用不上。可以逐个 Agent 把规则设为常驻、可选或不提示,不提示的仍可按名取用。常驻规则超出预算时,这一条实际按可选生效并给出提示。
核心能力
上下文供给
技能装配与扫描
部署与对接
版本溯源与评估
能做 / 不做
能做
- 双侧按需上下文注入:Worker 拉取任务上下文索引,Coordinator 按名取用 SOP
- 按角色 Workspace 预先装配:技能审批(含升级)后自动部署,SOP / Rule 按权限同步就位
- SkillScan 部署前静态扫描:新装默认开启、可关闭,提供 Python AST 危险模式与依赖静态扫描
- 上下文快照与 Content Version 溯源:按 Trace ID 关联的审计事件记录任务可见内容及其版本,实现上下文变更审计
- 按运行时生成上下文文件:CLAUDE.md / AGENTS.md / NODAL.md,未知运行时拒绝生成
- 独立可用与扩展对接:可单机独立提供 REST + MCP 供给,亦可联动 LarkScout 知识库
- 逐 Agent 内容装配:规则可设常驻 / 可选 / 不提示,SOP 可选 / 不提示(不提示的仍可按名取用);期望与实际对照可查
不做
- 不负责原始文档采集与知识加工(上游知识提炼与 Claim 编译由 LarkScout 完成)
- 不提供面向所有 Agent 的共享记忆池(管理型记忆默认关闭,开启后仅对注册表里 memory_access 授权的 Agent 提供,主要使用方是 Coordinator)
- 不接管底层进程沙箱与系统调用(底层容器与操作系统级管控由 NodalOS 承载)
- 不输出平台级总分或 Agent 排名,也不把评估结论或绩效聚合写进 Agent 可见文件
按角色看
技术负责人
Agent 入职标准化,Workspace 从手工配置变成按角色备好再取
合规与风控
管理型记忆默认关闭,开启后仅对 memory_access 授权的 Agent 提供
业务负责人
知识与能力分离的最后一公里,Agent 不必从零摸索
集成与依赖
LarkScout 上游知识同步与检索(配地址与凭证后启用)NodalOS WorkspaceAgent 运行时上下文文件